iOS 26/27 新突破!worse_query 发布,多个非越狱系统工具接连出现
最近 iOS 系统修改领域又有新东西了。
前两天,玄烨给大家介绍了开发者 forcequitOS 发布的 worse_query。这个项目主要利用 iOS 的沙盒机制,让应用能够访问一些原本无法直接访问的系统容器目录。
原本以为这项技术还需要一段时间才会有更多实际应用,没想到社区开发者跟进的速度相当快。
目前已经出现了 GestaltX、Erosion、Filza-wq 等项目。而今天,玄烨又发现了一个新的利用项目:terminal_worse。
它把 worse_query 集成到了 a-Shell 终端中,让 iOS 27 设备在没有传统越狱的情况下,也能通过终端访问部分应用和系统容器。
下面把目前几个值得关注的项目整理在一起,方便大家了解。
一、worse_query:新的沙盒访问技术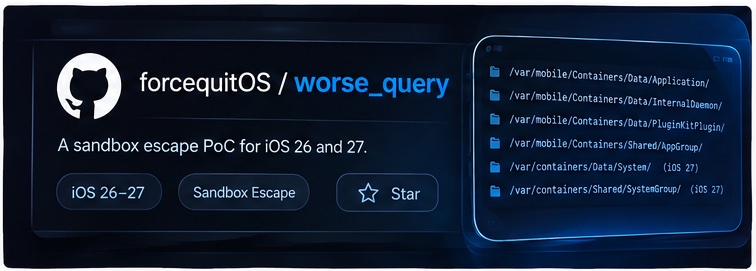
项目地址:
https://github.com/forcequitOS/worse_query
worse_query 是 bad_query 的后续项目,主要针对 iOS 系统的容器访问机制进行研究。
简单来说,iOS 为每个应用设置了沙盒机制,正常情况下,应用只能访问自己被允许访问的目录,不能随意读取其他应用的数据,更不能直接访问系统内部文件。
而 worse_query 利用相关机制,让应用能够获得部分原本无法直接访问的容器路径。
根据项目目前的 README,支持范围包括:
- iOS 26.0 – 26.7.2
- iOS 27.2
项目列出的可访问路径包括:
/var/mobile/Containers/Data/Application//var/mobile/Containers/Data/InternalDaemon//var/mobile/Containers/Data/PluginKitPlugin//var/mobile/Containers/Shared/AppGroup//var/containers/Data/System(iOS 27)/var/containers/Shared/SystemGroup/(iOS 27)
需要说明的是,worse_query 本身是一个开发者 PoC,并不是下载后就能直接使用的普通软件。开发者需要根据项目说明配置 App Group Container,才能进行相关测试。
另外,作者也特别强调了:这与越狱无关。
所以大家不要看到能够访问部分系统目录,就直接理解为 iOS 已经实现越狱了。它解决的是特定容器目录的访问问题,并不意味着获得了完整的 Root 权限。
 二、GestaltX:MobileGestalt 修改工具
项目地址:
https://github.com/huamidev/GestaltX
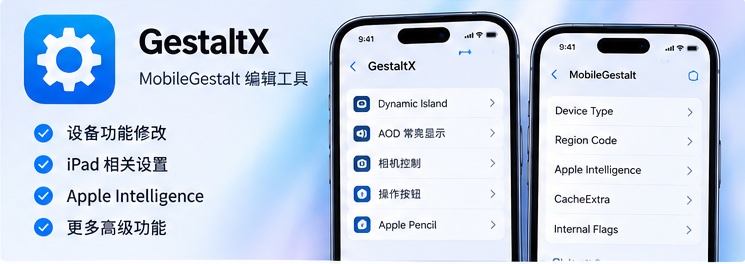
GestaltX 是开发者 huamidev 发布的一款 MobileGestalt 编辑工具,主要用于修改 iPhone、iPad 的部分系统功能和设备特性。
熟悉 iOS 玩机的朋友应该知道,MobileGestalt 里面包含了不少与设备型号、系统功能、硬件能力相关的信息。过去想要修改这些内容,往往需要越狱环境,或者借助其他特殊工具。
GestaltX 则是围绕这些字段进行编辑,提供了图形化操作界面。
目前项目提供的功能包括:
- Dynamic Island 灵动岛相关功能
- AOD 全天候显示
- 开机、关机提示音
- 充电限制
- 轻点唤醒
- Camera Control 相机控制
- Action Button 操作按钮
- Apple Pencil 相关功能
- iPad Stage Manager 台前调度
- iPad 应用兼容性调整
- 区域代码及 Apple Intelligence 相关标记
- 内部功能开关和 CacheExtra 字段编辑
此外,还提供 plist 导入、导出,修改前后对比、写入验证、自动备份和恢复等功能。
不过,这里有一个比较重要的限制:
GestaltX 当前 README 标注支持 iOS/iPadOS 27.x,暂不支持 iOS/iPadOS 26.x 设备端的 MobileGestalt 访问。
也就是说,不是所有系统版本都能使用。即使修改了区域代码或 Apple Intelligence 相关字段,也不代表一定能够开启对应功能,实际效果还取决于设备硬件、系统版本以及苹果服务器端的限制。
 三、Erosion:基于 worse_query 的系统修改工具箱
项目地址:
https://github.com/jailbreakdotparty/Erosion
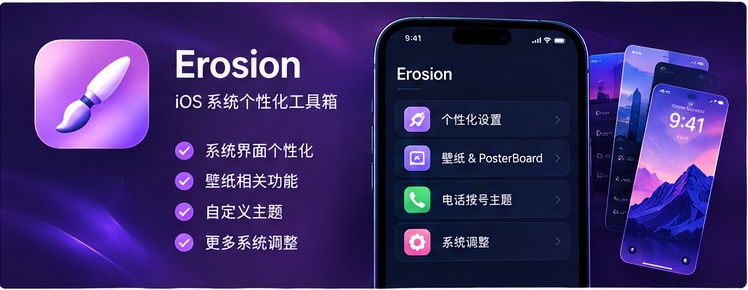
Erosion 是 jailbreak.party 开发的一款 iOS 系统自定义工具箱,它的一个重要特点就是使用了 worse_query 相关技术。
从项目介绍来看,它并不是单一功能的软件,而是将一些系统修改功能整合到一起,让用户可以通过图形界面进行操作。
目前项目列出的支持范围:
- iOS/iPadOS 26.0 – 26.6.2(功能受限)
- iOS/iPadOS 27.0 – 27.2
- iOS/iPadOS 27.3 Beta 1(24C5037i)
这里玄烨特别提醒一下:iOS 26 的支持是有限制的。
根据项目 FAQ,worse_query 在 iOS 26 上并不具备写入 MobileGestalt 的能力,因此依赖 MobileGestalt 的修改功能,在 iOS 26 上无法正常使用。
而在 2026 年 11 月 9 日发布的 v0.3 版本中,开发者将原来的 bad_query 替换为 worse_query,进一步扩大了系统版本支持范围。
如果你准备尝试 Erosion,建议先仔细阅读项目说明。尤其是侧载签名方面,开发者还提到了部分企业证书、付费证书可能因为 App Groups 签名方式出现问题,建议使用 SideStore、Impactor 或其他使用自己 Apple ID 的侧载方式。
 四、Filza-wq:非越狱环境下的 Filza 文件管理器
项目地址:
https://github.com/MchinaMd57764/filza-wq
这个项目玄烨觉得也比较有意思。
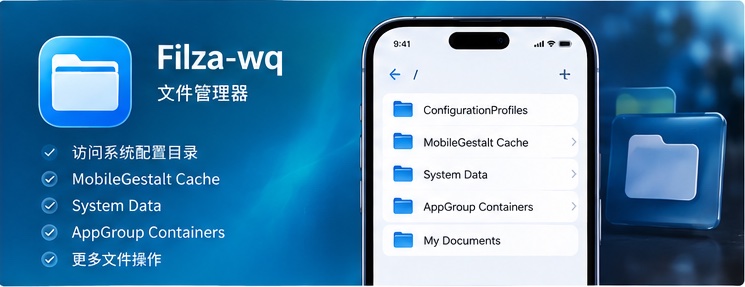
Filza 相信大家都不陌生,它一直是越狱设备上非常常用的文件管理器。而 Filza-wq 则是开发者基于原有 Filza 进行重新打包,尝试让它在非越狱的 iOS 设备上访问更多系统容器目录。
它通过注入 FilzaApplySandboxExt.dylib,利用 worse_query 相关的容器查询和沙盒扩展机制,尝试访问部分原本无法直接读取的目录。
目前项目主要针对 iOS 27.0.x,开发者提供的测试环境为:
- iOS 27.0.1(24A446)
- iPhone 16 Pro Max
目前能够浏览或操作的目录包括:
- ConfigurationProfiles 配置描述文件
- MobileGestalt Cache
- System Data 系统数据
- AppGroup Containers 应用组容器
- My Documents 文档目录
需要注意,这并不是完整的 Root 文件系统访问,也不代表非越狱 Filza 已经拥有越狱环境下的全部文件操作能力。
项目提供的 IPA 也不是可以直接安装的成品,需要使用具备相应 App Groups entitlement 的签名身份重新签名。具体能否正常安装和使用,还取决于签名配置及系统版本。
另外,文件管理器能够看到某些系统目录,不代表这些目录里的文件都可以随意删除。尤其是配置文件、MobileGestalt 缓存和系统数据,误操作可能造成系统功能异常,甚至影响应用数据。部分删除操作也没有撤销功能。
 五、terminal_worse:把 worse_query 集成进 iOS 终端
项目地址:
https://github.com/ztby/terminal_worse
今天玄烨又发现了一个新的利用项目,这次的方向和前面几个工具不太一样。
开发者 JBJF 发布的 terminal_worse,简单来说就是基于 a-Shell 2.3.2 进行修改,并将 worse_query 沙盒访问技术集成到了终端环境中。
熟悉 a-Shell 的朋友应该知道,它本身就是一款 iOS 终端工具,支持 Python、Perl、TeX、clang/LLVM、SSH、vim 等功能。
而 terminal_worse 在原有基础上加入了 worse_query 相关功能。
根据项目 README,目前它主要实现了以下内容:
- 集成 worse_query 沙盒访问机制
- 启动时自动挂载可访问的容器目录
- 通过终端查看应用容器和部分系统目录
- 可以通过 Bundle ID 区分应用容器
- 支持查看、读取、复制、写入和删除部分文件
- 增加 sbxhelp、sbx_status、sbx_remount 等命令
- 内置 neofetch,可以查看设备型号、系统版本、CPU、内存、电池等设备信息
比较有意思的是,它会在启动时自动执行容器挂载,并将相关目录映射到:
~/Documents/_sandbox/
进入终端后,就可以通过普通命令查看对应目录内容。
例如项目介绍中提到,启动后会自动执行:
cd _sandbox; ls
这样就可以直接查看已经挂载的目录,而不需要每次手动寻找容器路径。
测试环境方面,开发者公开的信息是:
- 设备:iPhone 18 Pro Max
- 系统:iOS 27.0.1(24A446)
- 基础版本:a-Shell 2.3.2
不过,这里也有几个限制需要注意。
首先,项目仓库目前提供的是源码,并不包含解密后的 a-Shell IPA,也不包含签名证书和 Provisioning Profile。想要自行构建,需要准备对应的 a-Shell 文件、macOS、Xcode 27,以及包含 App Group 权限的签名配置。
其次,它虽然提供了终端环境和部分文件操作能力,但并不等于获得了完整的系统执行权限。
项目 README 明确说明,非越狱环境下不能直接运行任意外部未签名的 Mach-O 二进制文件。虽然 Python、Perl、Lua 等脚本以及部分 WebAssembly 插件可以运行,但 Procursus、Havoc 等来源的原生命令行二进制文件并不能直接在这个环境中正常运行。
所以,terminal_worse 更准确的定位是:在非越狱 iOS 环境中,借助 worse_query 扩展终端的容器访问能力,而不是把 iPhone 变成一台拥有完整 Root 权限的 Linux 设备。
对于喜欢折腾 iOS 终端、文件系统和应用数据的朋友来说,这个项目还是值得关注的。
六、玄烨的一些看法
这次 worse_query 的出现,值得关注的地方并不是它直接带来了越狱,而是它为非越狱环境下的系统容器访问提供了新的技术思路。
从目前几个项目的发展来看,已经有人开始将这项技术应用到不同方向:
- worse_query:提供底层容器访问技术。
- GestaltX:围绕 MobileGestalt 进行设备功能修改。
- Erosion:整合多种 iOS 系统自定义功能。
- Filza-wq:尝试将相关技术应用到文件管理器。
- terminal_worse:将相关技术集成进 a-Shell 终端,扩展终端的容器访问能力。
可以看到,这项技术已经不再只是一个单纯的 PoC,社区开发者正在尝试把它做成普通用户能够接触到的实际工具。
不过,大家也要理性看待。
目前这些项目的系统版本支持并不完全一致,有些功能只支持 iOS 27,有些在 iOS 26 上存在明显限制。它们也不能等同于完整越狱,更不能保证所有设备都能正常运行。
如果你只是想体验一下,可以先关注项目更新,等开发者进一步完善后再尝试。涉及系统文件修改的操作,建议不要在主力设备上随意测试,提前做好数据备份。
项目地址汇总:
- worse_query:https://github.com/forcequitOS/worse_query
- GestaltX:https://github.com/huamidev/GestaltX
- Erosion:https://github.com/jailbreakdotparty/Erosion
- Filza-wq:https://github.com/MchinaMd57764/filza-wq
- terminal_worse:https://github.com/ztby/terminal_worse
玄烨会继续关注这几个项目的后续进展,如果后续有新的功能更新或者实测结果,再给大家分享。